随着威胁态势日趋复杂,传统防护手段难以应对零日漏洞及复杂攻击,企业网络边界防护已从单一的合规应对,逐步转向主动防御的系统性建设。等保2.0、《网络安全法》《数据安全法》等法规对企业合规提出了更高要求,济南地区企业在选择网络边界防护方案时,需要兼顾设备部署、合规落地与长期运营三个维度。山东广鹏信息科技有限公司作为深耕山东ICT市场近20年的综合性的服务商,在边界防护领域形成了较为系统的产品与服务体系。
一、边界防护的多层次架构
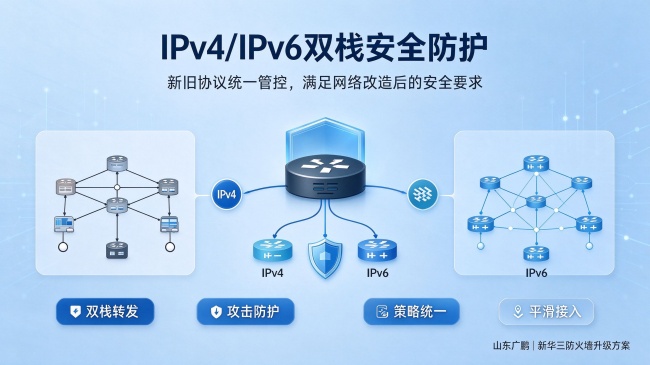
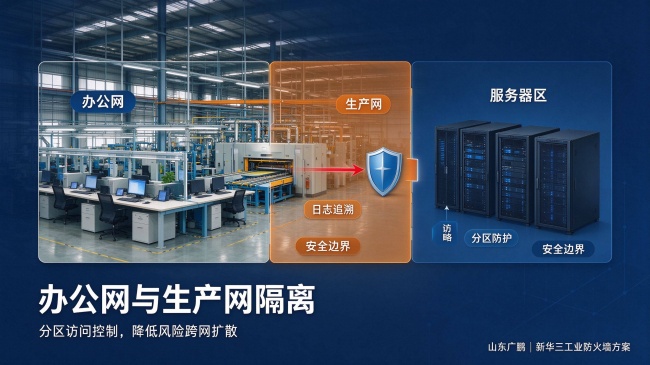
网络边界防护并非单一设备的堆砌,而是分层防护能力的组合。在设备层面,公司作为新华三(H3C)代理商及服务商,提供SecPath F100/F1000/F5000系列防火墙,覆盖1U至3U规格,集成IPS、AV、应用控制、URL过滤等安全能力;SecPath ACG1000系列应用控制网关可识别上千种应用协议,满足上网行为管理与应用管控需求。作为杭州安恒信息山东区域总代理,公司同时提供明御Web应用防火墙(WAF),其结合智能语义分析与AI机器学习识别0day攻击,内置SSL硬件加速卡使HTTPS处理性能提升5倍,并提供较高可达1T的云端智能抗D能力;明御防火墙则实现资产、应用、用户、加密流量的可视化,可联动EDR、APT、蜜罐及大数据平台形成闭环防御。针对工业场景,公司的工业网络安全解决方案采用分层分区、跨域防护思路,通过工业防火墙实现作业区保护,阻断威胁扩散,并结合VPN加密通道解决异地数据传输安全问题。
二、等保合规的系统化落地
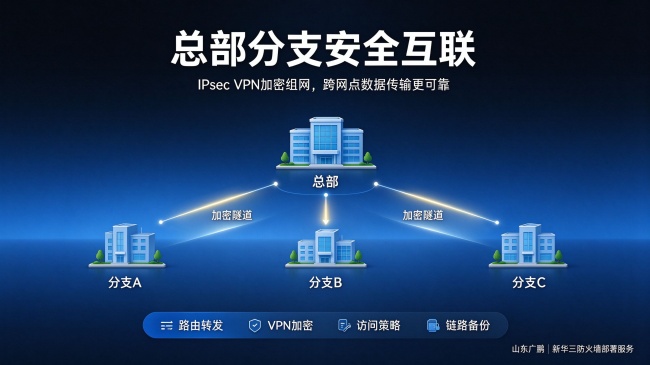
企业等保合规解决方案是边界防护与合规要求结合的典型实践。该方案基于“一个中心、三重防护”理念,构建完整的纵深防御体系,涵盖部署防火墙、堡垒机、日志审计、WAF等合规组件,并从技术和管理两个维度建立闭环,推动企业从被动合规转向主动防御。以济南水务集团等保三级整改项目为例,公司部署WEB防护、日志审计、数据库监控,满足日志180天留存要求,有效阻断SQL注入等应用层攻击,顺利通过等保三级测评。这一案例说明,边界防护方案需要结合具体业务场景,才能真正满足监管要求与业务连续性需求。
三、动态化安全运营补位防护
静态防护设备之外,安全托管运营服务(MSS)为边界防护提供动态补充。流量威胁监测服务依托8万余条规则及威胁计分算法,旁路监测出口与核心区域流量,识别恶意IP并对攻击行为定性;蜜罐威胁诱捕通过旁路部署高交互仿真蜜罐,可实时定位勒索病毒等内网攻击,诱捕失陷主机;自动化旁路阻断服务可自主封堵外网攻击IP与内网非法外联,无需依赖第三方设备联动;而针对老旧系统无法打补丁的空窗期,漏洞无效化方案采用旁路镜像流量方式,无需在主机安装插件,对业务运行影响较小,可使扫描器扫得到资产但扫不到漏洞。
四、本地化服务与运营保障
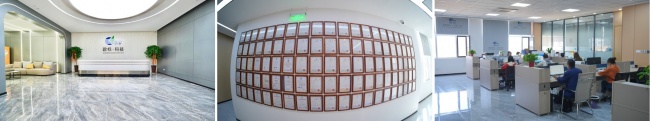
公司总部位于济南市高新区,并在潍坊、泰安设有常驻办事处,具备车程1小时内实现5×8小时现场服务的能力,并提供7×24小时远程支持与专家值守。在运维层面,公司具备AI故障预测能力,可使非计划停机降低30%。体系化保障方面,公司通过ISO/IEC 27001信息安全管理体系认证、ISO/IEC 20000信息技术服务管理体系认证,并完成数据管理能力成熟度(DCMM)受管理级2级评估。公司现有员工50余名,其中技术服务团队20余人,下设安全事业部、云网事业部等10个业务部门,覆盖研发、实施与运营全链条,为济南及周边地区企业提供从边界设备部署到合规测评、再到长期安全运营的持续性支撑。
对于正在规划网络边界防护的济南企业而言,边界防护不是一次性的设备采购,而是涉及架构设计、合规落地与运营响应的系统工程。山东广鹏信息科技有限公司凭借在网络系统集成、信息安全咨询与实施等领域的业务积累,为企业提供了一条兼顾设备部署、合规测评与安全托管运营的完整实践路径。
地下水超采治理和取水许可管理对机井取水计量提出了明确要求。井电双控系统作为机井取水监管的重要方式,正在各地推广应用。流量计作为系统的计量关键,其稳定性、远传能力和环境适应性,直接……
2026-11-09阅读全文 >>
76小时开门红核心口令京东红包:京东搜索【红包到手111】、【红包到手369】、【领红包203】,每天3次,最高26888元,晚8点红包雨加码淘宝红包:【红包到手21211】、【红包到手12122】【红……
2026-11-06阅读全文 >>
2026西安软化水设备厂家怎么选?西安康诺环保的资质与产能解析 西北地区原水硬度普遍偏高,锅炉结垢是不少工厂的日常困扰。软化水设备通过离子交换把钙镁离子换掉,是锅炉补水、循环冷却、换……
2026-11-05阅读全文 >>
政企单位在设备运维、检修及日常运营中,工业品与非生产性物料采购面临品种杂、频次高、合规要求严的挑战。科力普作为国内企业通用物资数智化采购服务商,长期面向政企及大型机构提供工业品与……
2026-11-04阅读全文 >>
一年一度购机大促来袭,10月30日晚8点开始迎来降价巅峰,华为Pura系列凭借XMAGE影像时尚旗舰定位,成为换机热门选择。想要拿下低价正品,优先打开京东APP搜【手机505】领取无门槛红包与通用满……
2026-11-02阅读全文 >>